ANTIVIRUS EMPRESARIAL + EDR CONTRA RANSOMWARE
Antivirus corporativo + EDR
Panda Adaptive Defense 360
Panda Adaptive Defense 360 combina antivirus tradicional y EDR avanzado en una sola solución para frenar ransomware, malware de día cero y ataques sin archivos.
- Prevención, detección y respuesta automatizada 24/7.
- Visibilidad total de lo que se ejecuta en tus equipos.
- Menos carga para TI, más seguridad para tu negocio.

¿Por qué elegir Panda Adaptive Defense 360 para proteger tu empresa?
Las amenazas actuales, como el ransomware, los ataques sin archivos y la explotación de vulnerabilidades desconocidas, pueden superar las defensas basadas únicamente en antivirus tradicionales. Las empresas necesitan combinar prevención, detección y respuesta ante amenazas para proteger sus equipos, servidores e información.
Hoy las empresas enfrentan:
-
Ciberataques ejecutados por grupos criminales organizados.
-
Ransomware, ataques dirigidos y técnicas de evasión.
-
Explotación de vulnerabilidades de día cero y amenazas sin archivos.
Panda Adaptive Defense 360 combina protección preventiva (EPP), capacidades EDR y clasificación de aplicaciones y procesos para reducir el riesgo de ataques y facilitar la gestión de la seguridad corporativa.
La prevención y detección temprana ayudan a reducir el impacto de los ciberataques en tu empresa.

Automatización de la seguridad para reducir la carga de TI
Panda Adaptive Defense 360 combina análisis de amenazas, clasificación de procesos y capacidades EDR con servicios administrados desde la nube. Esto permite automatizar tareas de seguridad, reducir la necesidad de supervisión manual y ayudar al equipo de TI a concentrarse en las prioridades del negocio.
Beneficios de Panda Adaptive Defense 360 para empresas
Panda Adaptive Defense 360 integra protección de endpoints (EPP), detección y respuesta ante amenazas (EDR) y servicios de seguridad administrados desde la nube. Esta combinación ayuda a las empresas a simplificar la gestión de ciberseguridad, reducir tareas operativas y mejorar la visibilidad sobre la actividad de sus equipos y servidores.
Servicios administrados que simplifican la seguridad
La clasificación de procesos y el análisis de amenazas mediante servicios administrados ayudan a reducir las tareas manuales de supervisión, permitiendo que el equipo de TI se concentre en actividades estratégicas.
Detección y respuesta ante incidentes de seguridad
Las capacidades EDR permiten investigar actividades sospechosas, identificar posibles amenazas y aplicar medidas de contención y respuesta para reducir el impacto de los incidentes.
Protección avanzada contra ransomware y malware
Combina tecnologías preventivas, análisis de comportamiento y clasificación de procesos para ayudar a detectar y bloquear ransomware, malware desconocido y ataques avanzados en los endpoints corporativos.
Administración centralizada desde la nube
Gestioná la protección de computadoras y servidores desde una consola centralizada en la nube, sin necesidad de implementar servidores locales de administración. Simplificá las políticas y la supervisión de seguridad.
Zero Trust en Panda Adaptive Defense 360: control de aplicaciones y procesos
Panda Adaptive Defense 360 combina protección de endpoints (EPP), capacidades EDR y un servicio de clasificación de aplicaciones basado en un enfoque de confianza cero (Zero Trust). Mediante el análisis de procesos y tecnologías de inteligencia artificial, ayuda a identificar aplicaciones confiables, detectar comportamientos sospechosos y controlar la ejecución de software desconocido.
Clasificación inteligente de aplicaciones y procesos
El servicio de clasificación de aplicaciones de Panda Adaptive Defense 360 utiliza análisis en la nube, inteligencia artificial y supervisión especializada para determinar la confiabilidad de los procesos ejecutados en los endpoints, reduciendo la necesidad de intervención manual.
Control de ejecución basado en confianza cero
El enfoque Zero Trust Application Service permite controlar la ejecución de aplicaciones desconocidas o no clasificadas, según las políticas de protección configuradas. Esto ayuda a reducir el riesgo de ejecución de malware y amenazas avanzadas.
Panda Aether: consola de seguridad centralizada en la nube
Panda Adaptive Defense 360 utiliza la plataforma cloud Panda Aether para administrar la protección de equipos y servidores desde una consola web centralizada. Permite configurar políticas de seguridad, supervisar endpoints, consultar alertas y analizar amenazas sin necesidad de implementar servidores locales de administración.
Tecnologías preventivas tradicionales (EPP)
-
Firewall personal o administrado e IDS: control del tráfico de red y detección de posibles intrusiones.
-
Protección antimalware multicapa: análisis permanente y bajo demanda para detectar software malicioso.
-
Control de dispositivos y navegación web: gestión de dispositivos externos y filtrado de sitios web.
-
Protección antiphishing y antispam: detección de intentos de suplantación de identidad y filtrado de correo no deseado en los entornos compatibles.
-
Listas de aplicaciones permitidas y bloqueadas: control de software mediante Inteligencia Colectiva.
-
Heurística previa a la ejecución: análisis preventivo de archivos y aplicaciones sospechosas.
-
Protección contra alteraciones: mecanismos para dificultar la desactivación o manipulación de la seguridad.
-
Remediación y reversión de cambios: funciones para corregir determinadas modificaciones provocadas por malware.
Tecnologías de seguridad avanzadas (EDR)
-
Supervisión continua de endpoints (EDR): registra y analiza la actividad de los equipos para identificar comportamientos sospechosos y amenazas avanzadas.
-
Control de ejecución de procesos desconocidos: permite restringir aplicaciones no clasificadas según las políticas de seguridad y el modelo Zero Trust.
-
Sandboxing y análisis en la nube: utiliza entornos de análisis para evaluar el comportamiento de aplicaciones y archivos sospechosos.
-
Detección de indicadores de ataque (IoA): identifica comportamientos asociados con ataques, incluidos scripts maliciosos, macros y técnicas de evasión.
-
Protección contra exploits de memoria: incorpora mecanismos para detectar y responder a intentos de explotación de vulnerabilidades.
-
Threat Hunting e investigación forense: facilita la identificación de actividades maliciosas, el análisis de incidentes y la investigación de posibles compromisos.
-
Contención y respuesta ante incidentes: proporciona capacidades como aislamiento de endpoints y bloqueo de aplicaciones para ayudar a limitar la propagación de amenazas.
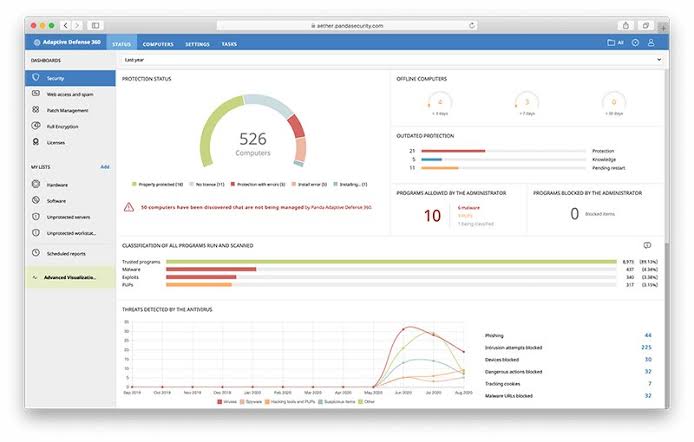
Consola Panda Aether: administración centralizada de seguridad en la nube
Inventario, políticas y supervisión de endpoints
Desde la consola Panda Aether, los administradores pueden consultar el inventario de hardware y software, aplicar políticas de seguridad por grupos, revisar alertas y supervisar el estado de protección de los dispositivos. La administración centralizada facilita la identificación de equipos desprotegidos y el seguimiento de incidentes.
Preguntas frecuentes sobre Panda Adaptive Defense 360
Conocé las principales características, tecnologías y opciones de contratación de Panda Adaptive Defense 360 para empresas en Argentina.
¿Qué es Panda Adaptive Defense 360 y para qué sirve?
Panda Adaptive Defense 360 es una solución de ciberseguridad para empresas que combina protección de endpoints (EPP), detección y respuesta ante amenazas (EDR) y servicios de clasificación de aplicaciones. Permite proteger computadoras y servidores frente a ransomware, malware y ataques avanzados, con administración centralizada desde la nube.
¿Qué diferencia hay entre un antivirus corporativo tradicional y una solución EDR?
Un antivirus corporativo se enfoca principalmente en prevenir, detectar y bloquear amenazas. Una solución EDR (Endpoint Detection and Response) incorpora mayor visibilidad sobre la actividad de los dispositivos, herramientas de investigación y capacidades de respuesta ante incidentes. Panda Adaptive Defense 360 integra ambas tecnologías en una misma plataforma.
Panda Adaptive Defense 360 protege servidores además de computadoras?
Sí. Panda Adaptive Defense 360 permite proteger computadoras y servidores empresariales con sistemas operativos compatibles. Las funcionalidades disponibles pueden variar según el sistema operativo y la configuración de seguridad utilizada. Su administración se realiza desde la consola cloud Panda Aethe
¿Cuánto cuesta Panda Adaptive Defense 360 para empresas en Argentina?
El precio de Panda Adaptive Defense 360 depende de la cantidad de equipos y servidores que se desean proteger, el período de contratación y los servicios adicionales solicitados. Consulte asesoramiento comercial y cotizaciones personalizadas para empresas en Argentina.
¿Cómo protege Panda Adaptive Defense 360 contra el ransomware?
Panda Adaptive Defense 360 combina tecnologías antimalware, análisis de comportamiento, detección de indicadores de ataque (IoA) y control de ejecución de aplicaciones. Estas capacidades ayudan a prevenir, detectar y contener ataques de ransomware, reduciendo el riesgo de propagación y el impacto sobre los dispositivos corporativos.
Qué es Zero Trust Application Service en Panda Adaptive Defense 360?
Es un servicio de clasificación y control de aplicaciones basado en un enfoque de confianza cero. Analiza la actividad de los procesos y ayuda a determinar qué aplicaciones son confiables o sospechosas. Según las políticas configuradas, permite restringir la ejecución de software desconocido o no clasificado.
Es necesario instalar servidores para administrar Panda Adaptive Defense 360?
No es necesario implementar servidores locales para administrar la solución. Panda Adaptive Defense 360 utiliza la plataforma cloud Panda Aether, que permite configurar políticas, supervisar equipos, consultar alertas y administrar la protección desde una consola web centralizada.
Protegé tu empresa con Panda Adaptive Defense 360
Recibí asesoramiento especializado y una cotización adaptada a las necesidades de tu organización.

Horario de atención: Lunes a viernes 9 a 18 hs.
DAST | Partner Corporativo Panda Security de Argentina
Dast asesora a empresas radicadas en el país en la contratación y renovación de soluciones Panda Security. Brindamos atención especializada para seleccionar la protección adecuada según las necesidades de cada organización.
Panda Adaptive Defense 360® es marca registrada de WatchGuard Technologies, Inc. WatchGuard® y asi como logotipos de Panda , Adaptive Defense 360 y Aether. Todas las demás marcas comerciales o registradas mencionadas en este sitio pertenecen a sus respectivos propietarios con derechos registrados 2020/2025.